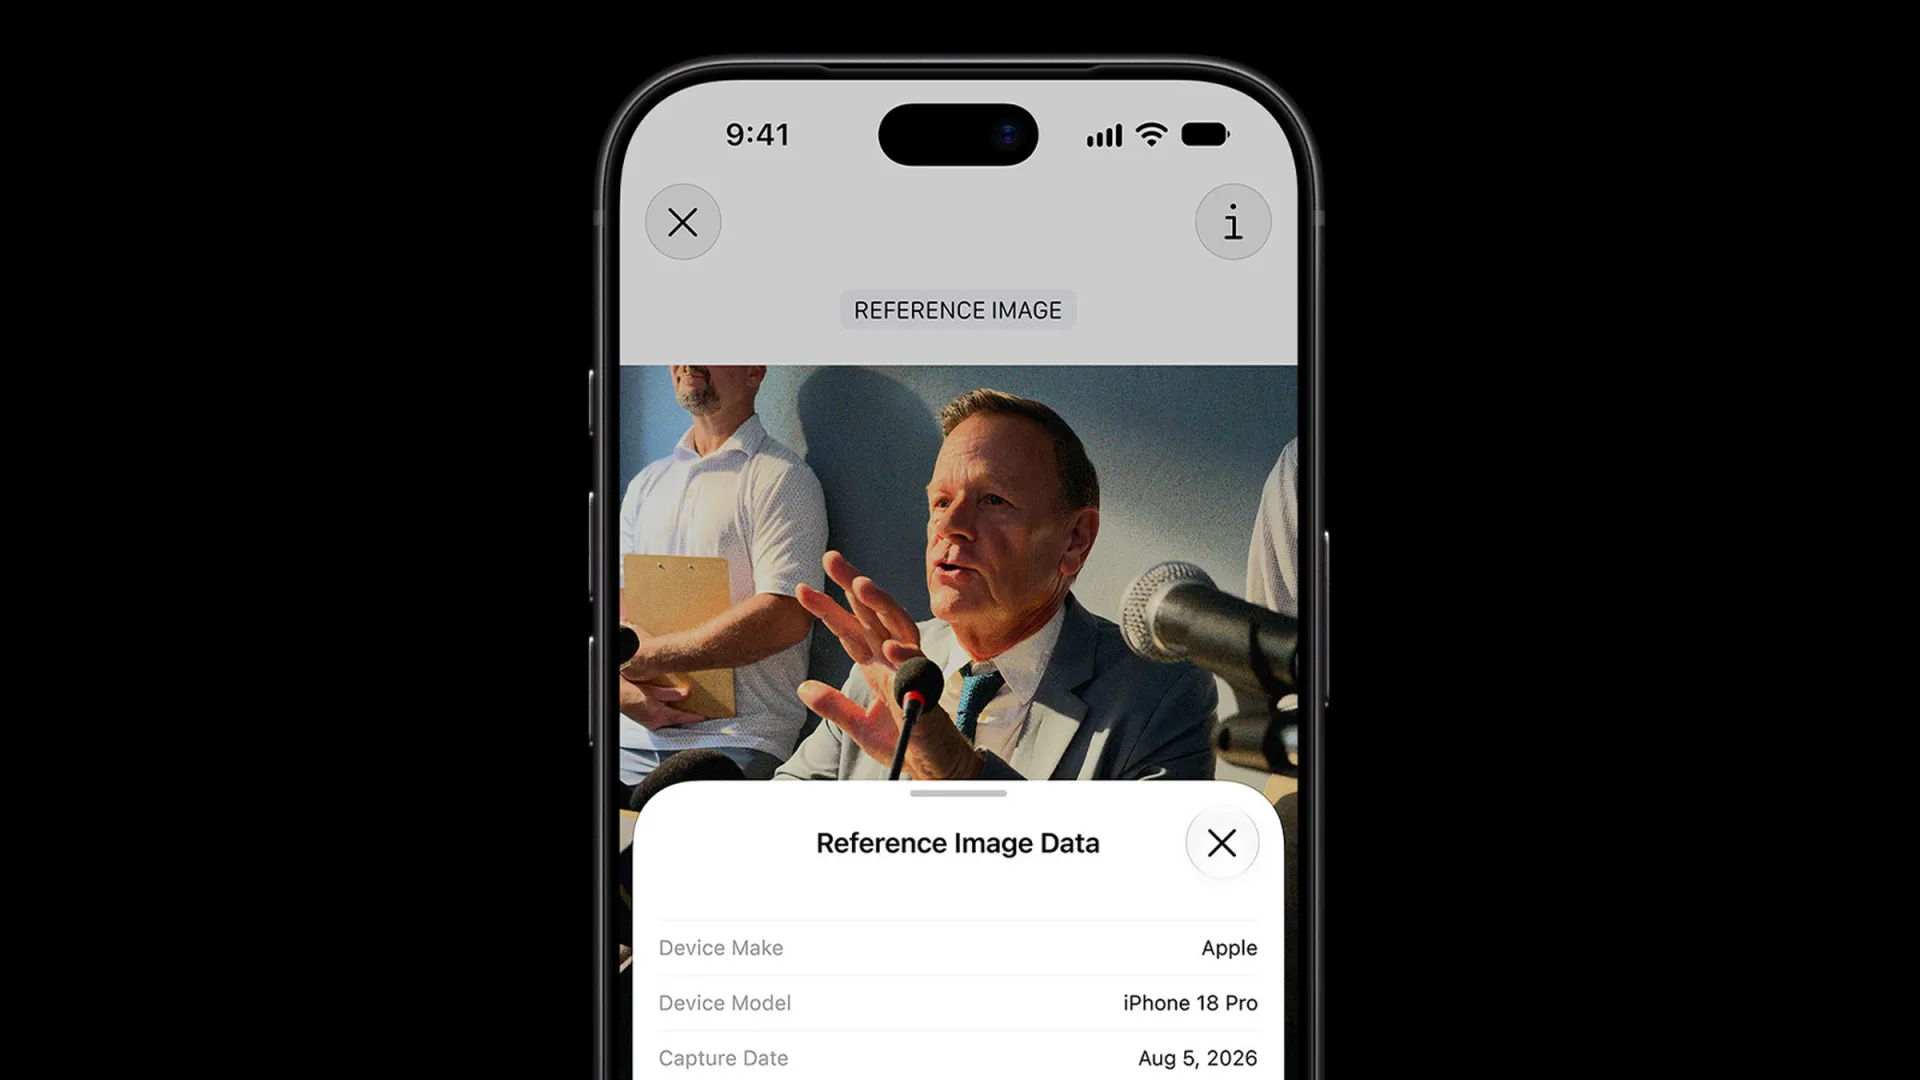
La société affirme que les standards existants comme Content Credentials ne suffisent pas, elle a donc créé les siens.
Parallèlement à l’ajout d’une ouverture variable et de contrôles manuels, Apple a introduit une fonctionnalité intéressante sur l’iPhone 18 Pro : elle est appelée Reference Image, et vise à démontrer qu’une photo n’a pas été altérée à aucun moment après que les photons aient frappé le capteur.
Ce système, qui ne fonctionne actuellement que sur l’appareil photo principal de l’iPhone 18 Pro et Pro Max, est un mode distinct dans l’application appareil photo et vise principalement les journalistes. Il tente de surmonter plusieurs obstacles techniques afin de garantir que tant les données capturées par le capteur que le résultat traité de ces données puissent être rattachés à un appareil spécifique dans une plage de temps étroite. En d’autres termes, il cherche à authentifier à la fois le fichier Raw et le traitement qui le transforme en une image visible.
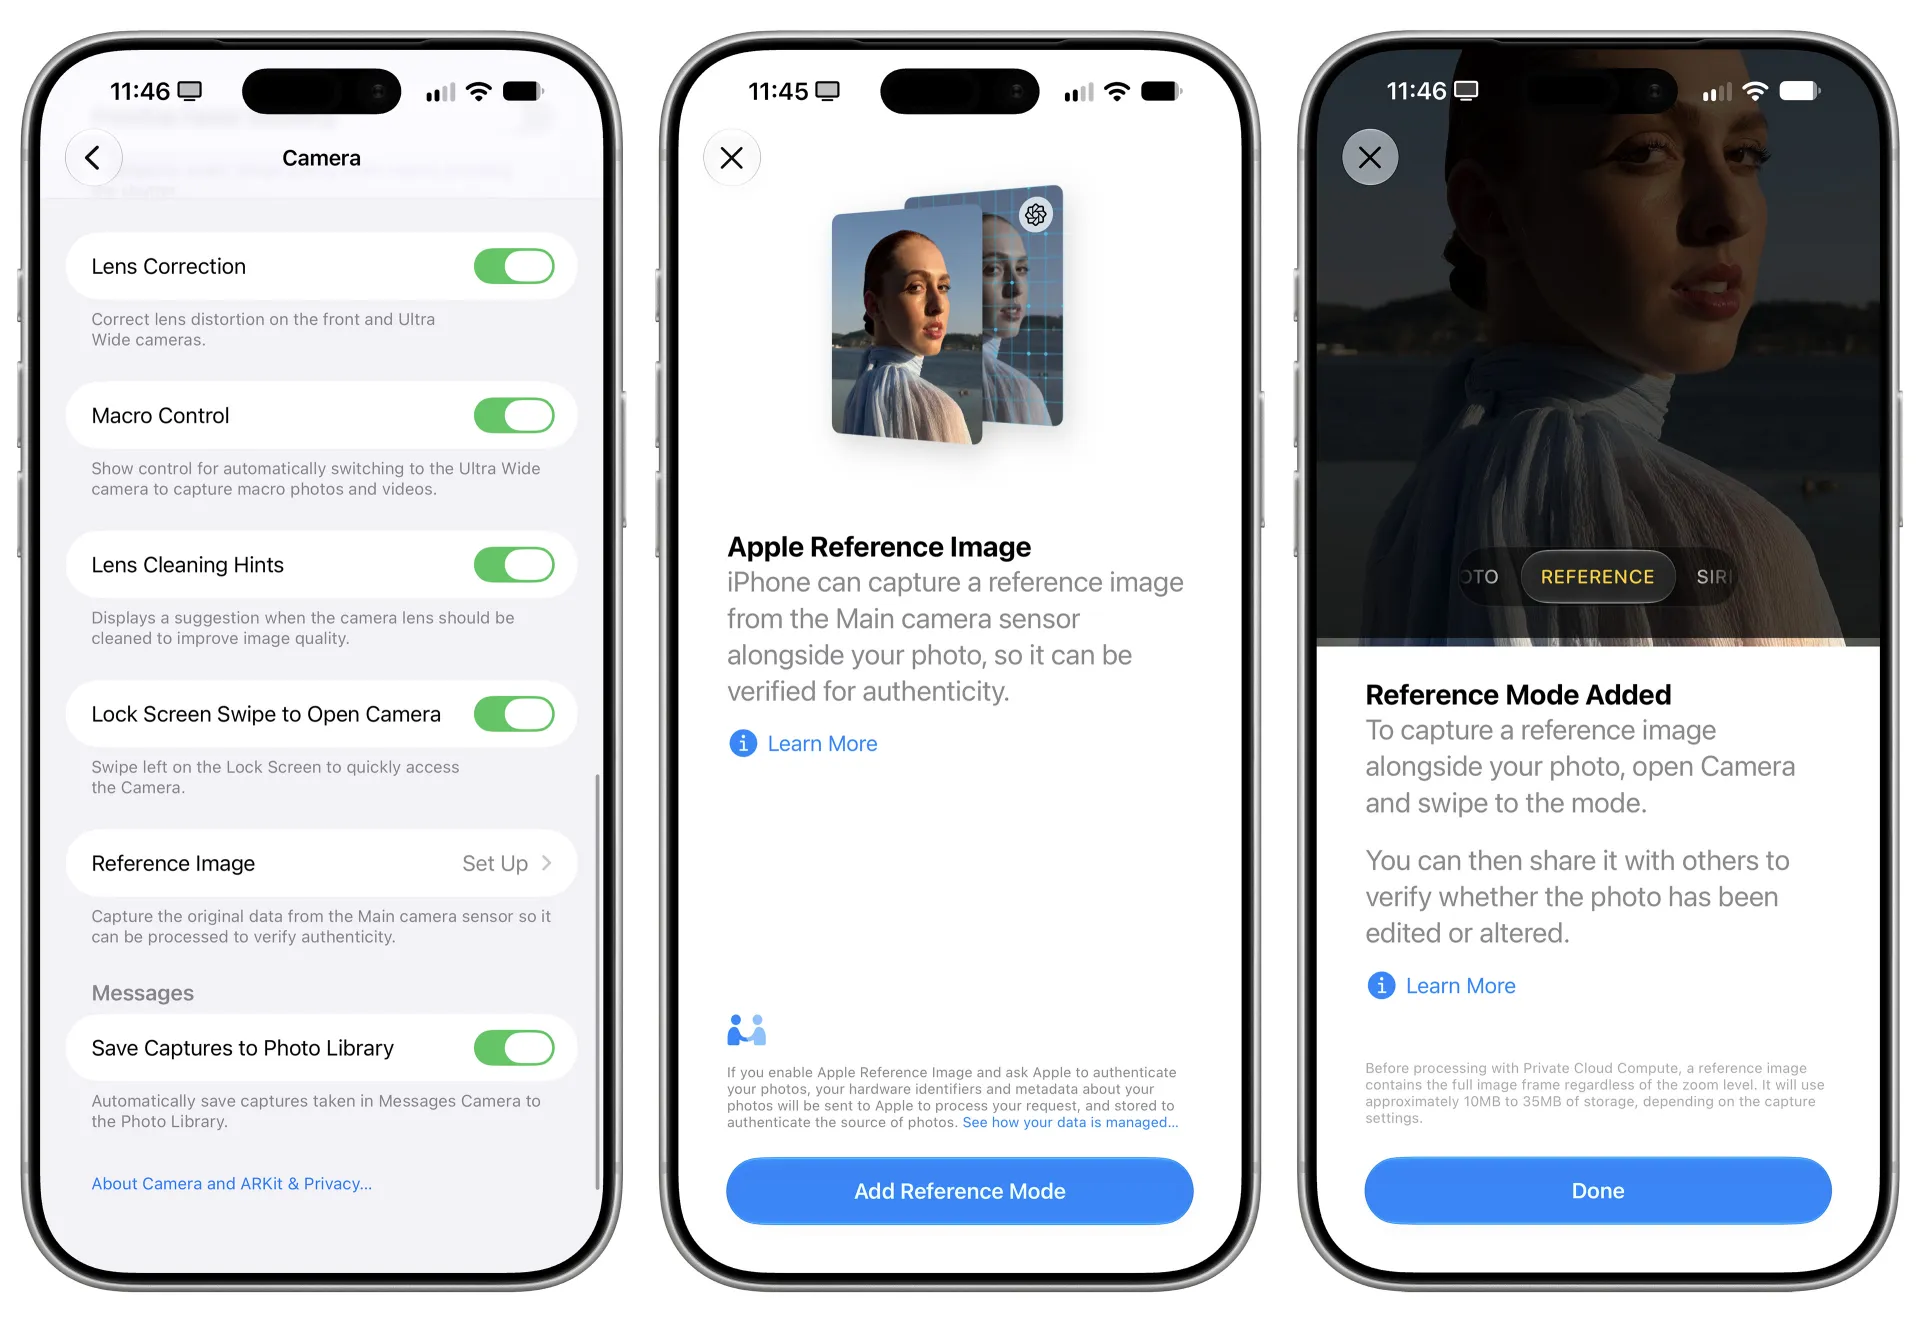
Apple n’est pas la première entreprise à tenter de résoudre ce problème. Une coalition d’entreprises, dont Adobe et plusieurs grands fabricants d’appareils photo, a apporté son soutien à Content Credentials, un autre système conçu pour pouvoir prouver qu’une image est bien ce qu’elle prétend être à l’ère de la génération d’images IA en gros et de l’édition assistée.
Alors que nous avons écrit abondamment sur Content Credentials, Apple a, comme à son habitude, adopté une approche totalement nouvelle avec son propre système. Alors pourquoi a-t-elle inventé sa propre technologie plutôt que d’utiliser la norme existante adoptée par certains de ses concurrents, et comment fonctionne-t-elle ?
Quels problèmes Apple tente-t-elle de résoudre ?
Apple dit avoir conçu le système Reference Image pour répondre à trois exigences :
- L’image résultante « doit fidèlement montrer ce que le capteur a capturé », et vous devez pouvoir vérifier à la fois la capture Raw et le processus qui a transformé les données brutes en une photo affichable.
- Une image frauduleuse créée par une altération du capteur, d’un logiciel cryptographique ou du système d’exploitation du téléphone échouera le processus de vérification. Si l’on découvre ultérieurement que le système a vérifié une image qui n’aurait pas dû l’être, le certificat la rendant authentique doit pouvoir être révoqué.
- Les images ne peuvent pas révéler qui les a prises, ni si le même appareil a pris deux images. Apple ne devrait pas être capable de savoir ce qu’il y a dans l’image lorsqu’elle est signée.
L’entreprise soutient que les systèmes existants comme Content Credentials ne répondent pas à ces normes. Une partie de cela tient au fait qu’ils ont des objectifs différents ; l’un des attraits explicites de Content Credentials est qu’il permet d’insérer l’attribution de l’image dans le fichier d’une manière difficile à retirer. Mais Apple soutient aussi que l’ajout d’un credential après que l’image a été créée, comme le fait Content Credentials, laisse la porte ouverte à des acteurs malveillants pour créer de fausses images et les signer comme authentiques (ce qu’un des membres de notre forum a pu démontrer avec l’implémentation dans le Nikon Z6III).
Le système semble extrêmement robuste, ce qui n’étonne pas compte tenu du niveau d’attaques auxquelles les appareils d’Apple doivent se défendre. (Il faut essentiellement supposer que ses systèmes seront testés par les capacités complètes d’un gouvernement hostile.) Il est conçu pour se protéger contre la vérification d’images en injectant des données fictives directement au capteur via ses contacts électriques ou en les retirant du téléphone, et contre les ordinateurs quantiques utilisés pour briser son cryptage, quelque chose que, selon Apple, aucun autre système de traçabilité d’images ne fait. L’entreprise affirme que cela vise à rendre les images vérifiables sur le long terme ; les algorithmes de cryptographie traditionnels peuvent résister à la plupart des attaques, mais les ordinateurs quantiques fonctionnent fondamentalement différemment des ordinateurs pour lesquels ils ont été conçus, et peuvent les cracker facilement.
À quoi ressemble la prise d’une Reference Image ?
La vue d’ensemble est simple : le téléphone n’enregistre pas systématiquement des Reference Images. Vous devez délibérément basculer vers leur prise dans l’application appareil photo, qui redémarre le capteur dans un mode spécial. Pour l’instant, cela n’est disponible que sur l’objectif principal de l’iPhone 18 Pro ou Pro Max — soit en mode 1x ou 2x, mais pas en mode nuit puisqu’il semble n’utiliser qu’une seule exposition — car il s’agit d’une fonctionnalité matérielle. Même dans ce cas, ce n’est pas disponible dans l’UE ou en Chine (probablement en raison de sa dépendance au service Private Cloud Compute d’Apple, que nous aborderons sous peu).
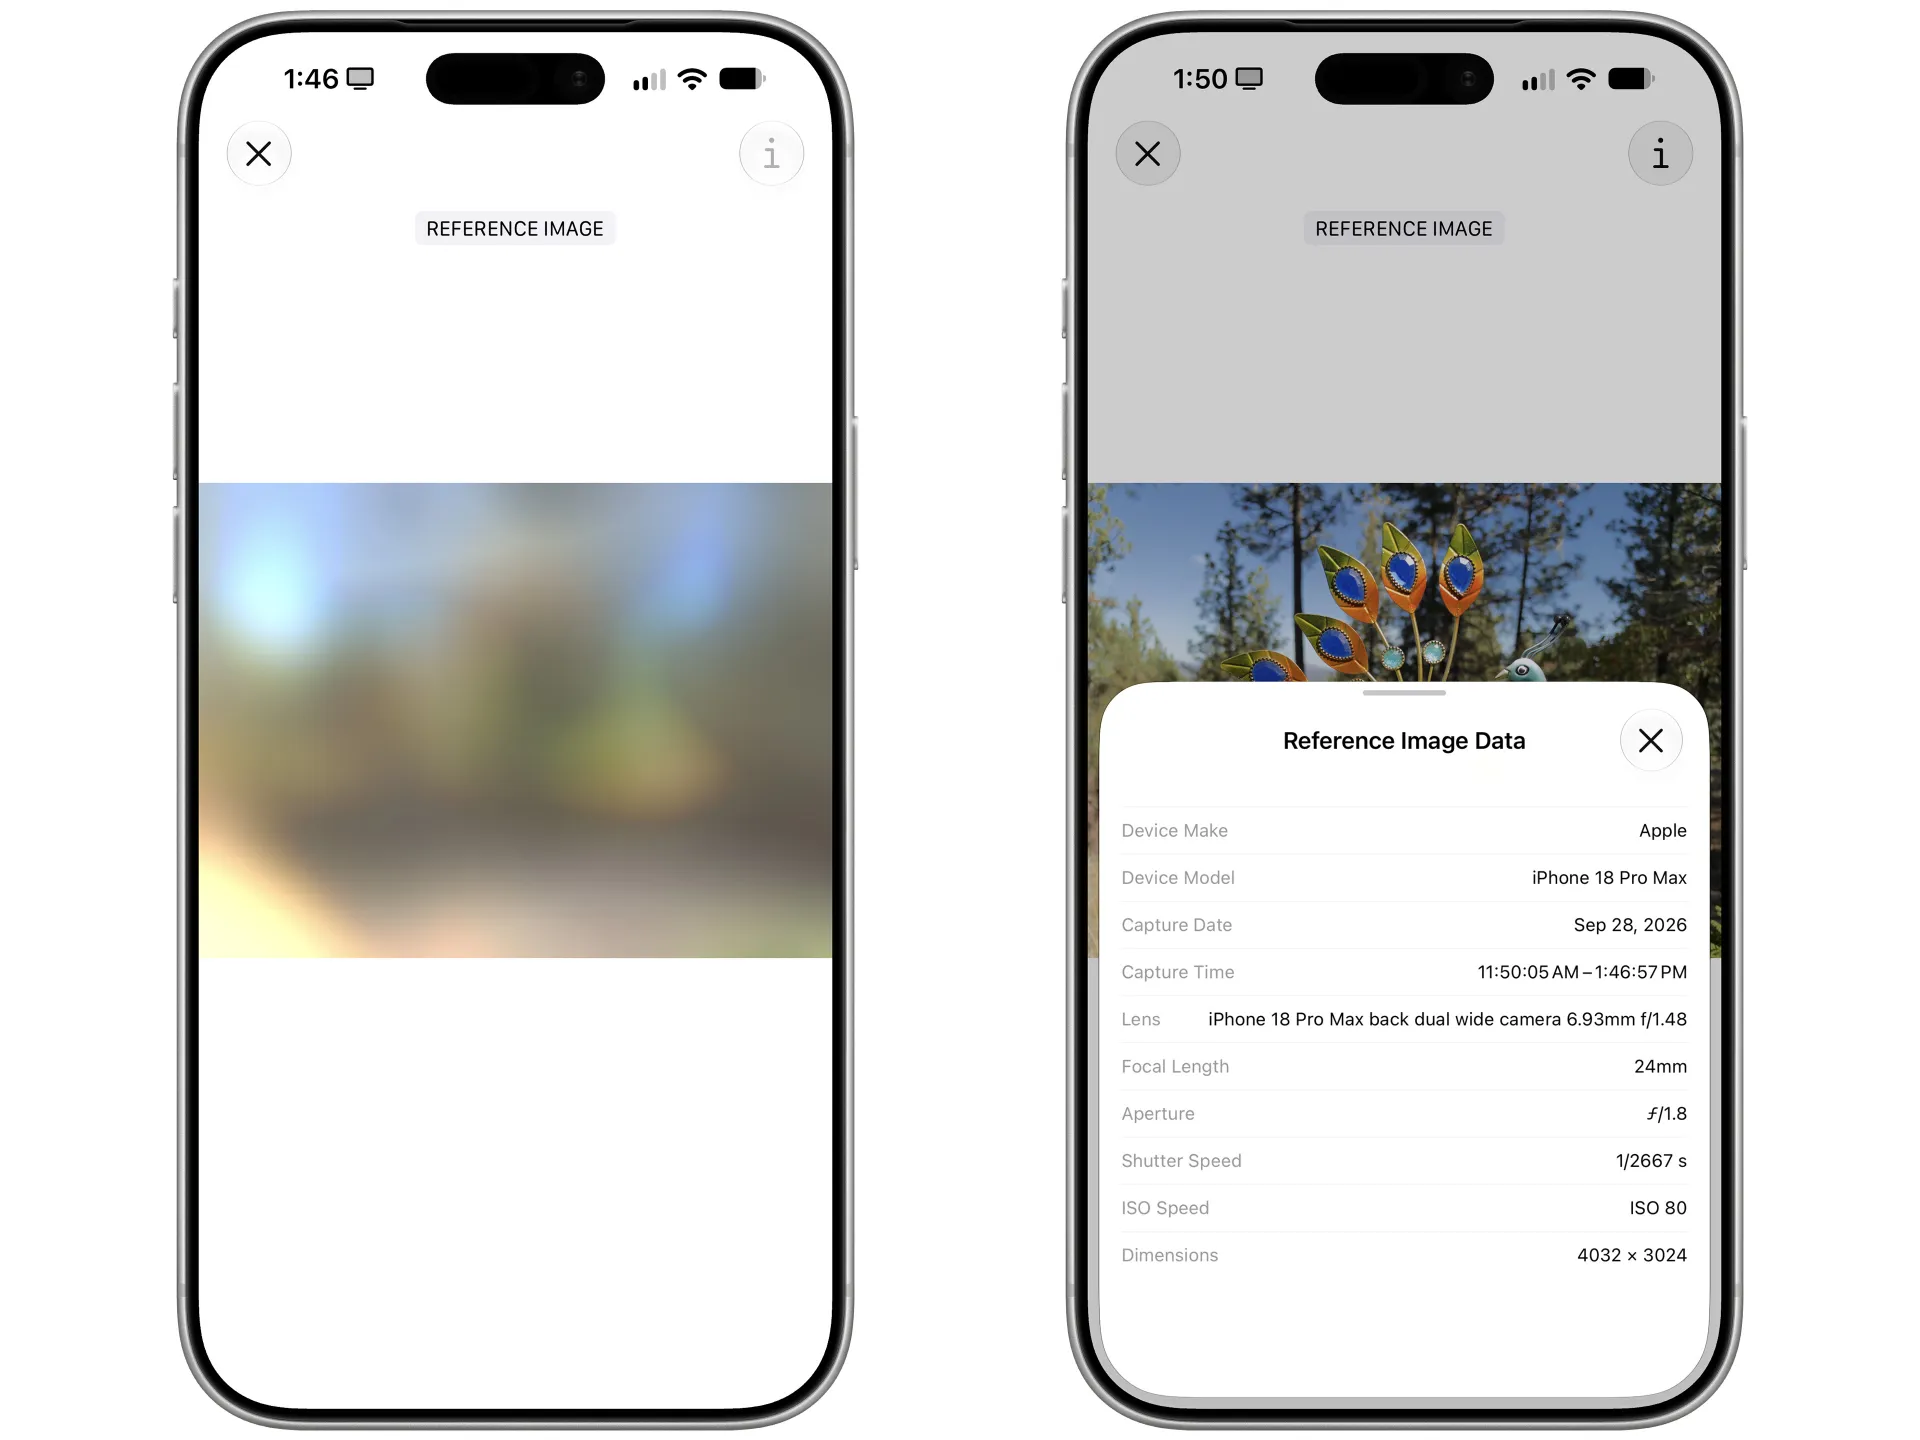
Après avoir pris une Reference Image, vous devez ensuite choisir de la « développer » avant de pouvoir la visualiser ou la partager. Vous pouvez partager le fichier HEIC développé comme une photo normale, visible par tous, ou comme une image référence spéciale qui, actuellement, ne peut être vue que sur un appareil Apple exécutant son dernier logiciel. La personne qui la reçoit pourra voir une version avec les retouches que vous avez effectuées, ainsi que ce que l’appareil photo a initialement capturé, et l’interface peut même mettre en évidence les différences. Elle affichera également des métadonnées vérifiées, telles que l’heure à laquelle la photo a été prise. Cela dit, cela repose toutefois sur l’utilisation d’un logiciel Apple sur du matériel Apple ; sinon, elle s’affichera comme une photo HEIC normale.
Comment fonctionne une Reference Image ?
Le document d’Apple sur les détails techniques du système Reference Image est, sans surprise, assez complexe, je vais donc tenter de l’expliquer de manière à ce que la plupart des gens puissent comprendre.
Le processus de création d’une image de référence commence à l’usine, lorsque le capteur du téléphone et la puce de sécurité sont liés d’une manière qu’Apple peut vérifier plus tard pour confirmer que les deux ont effectivement travaillé ensemble pour créer et sécuriser les données qu’elle interprète comme une photo.
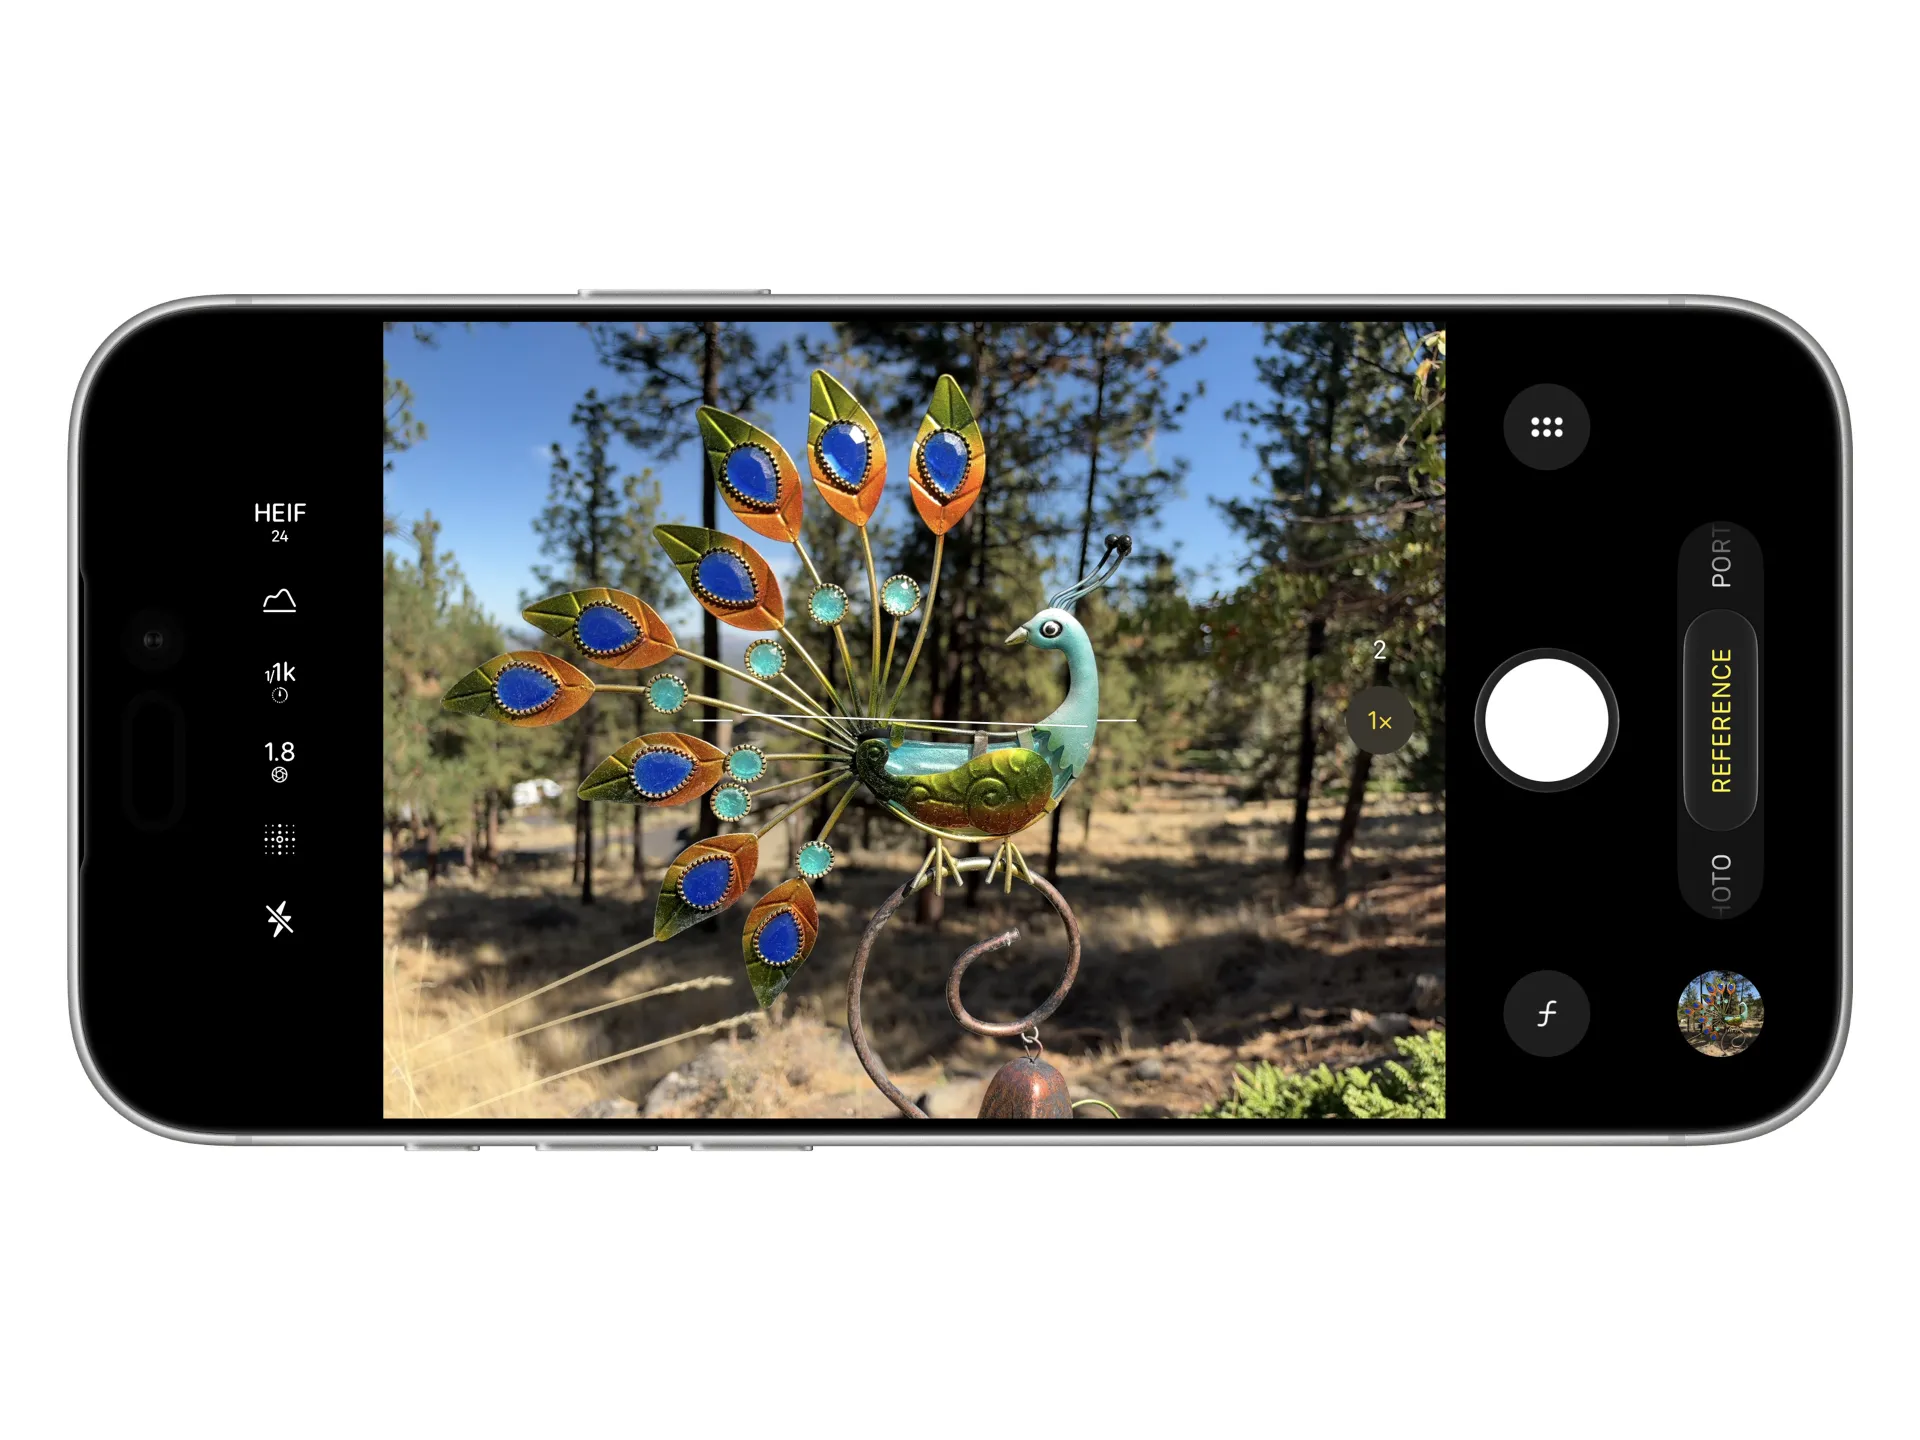
Lorsque vous basculez vers le mode Reference Image de l’appareil photo, il réinitialise le capteur dans un mode sécurisé qui ignore essentiellement ce que fait le système d’exploitation, excepté la réception d’un « digest » contenant une plage d’horodatage sécurisée et des informations d’identification pour l’appareil et sa puce de sécurité. Le capteur collecte ensuite la lumière et la digitalise en données (comme les caméras le font généralement). Il les signe ensuite cryptographiquement avant de les envoyer hors de la puce. Cela signifie essentiellement que les données brutes capturées par le capteur ne peuvent pas être modifiées par le firmware du capteur, le processeur du téléphone, le système d’exploitation ou autre chose. Sinon, la signature créée par le capteur ne correspondra pas à la signature produite par les données, et le système pourrait détecter une anomalie. Les métadonnées sécurisées, y compris l’heure à laquelle la photo a été prise, sont également incluses dans ce paquet, avant qu’il ne soit remis au système d’exploitation pour le stockage
Cela laisse avec ce que Apple appelle un « négatif numérique sécurisé », stocké comme fichier DNG Raw, que vous pouvez modifier et partager normalement si nécessaire. Cependant, pour en faire une Reference Image, il faut ensuite être en mesure de faire confiance au processus qui transforme ce « négatif » en un fichier visualisable, car les données brutes de confort du capteur ne constituent pas en soi une image. Même en ouvrant un fichier Raw sur votre ordinateur, ce que vous voyez est en réalité les données traitées de plusieurs façons, comme le demosaïcing pour interpréter les couleurs, les corrections d’objectif et l’application d’une courbe de tonalité. Vous voyez l’interprétation de votre programme du Raw, pas les données elles-mêmes (ce qui explique pourquoi cela peut sembler différent d’un programme à l’autre).
Après avoir pris la photo, vous pouvez choisir de « développer »
C’est ici que la seconde partie du système entre en jeu. Après avoir pris la photo, vous pouvez choisir de la « développer » en une Reference Image (ce qui n’arrive pas automatiquement et qui nécessite une connexion internet). Lorsque vous le faites, ce « négatif numérique » est envoyé aux serveurs Private Cloud Compute d’Apple, qui vont alors recomputer le « digest » contenant l’horodatage et les données du téléphone et de sa puce de sécurité, vérifier que le certificat correspond à la donnée brute et qu’il a bien été émis par le capteur. Ils vérifient aussi d’autres éléments, s’assurant que le capteur et la puce de sécurité n’ont pas été modifiés depuis leur sortie d’usine.
Apple affirme prendre grand soin pour garantir que l’horodatage attaché à l’image est exact. Plutôt que d’utiliser l’horloge de l’appareil, votre téléphone reçoit régulièrement des horodatages signés cryptographiquement par les serveurs d’Apple, qu’il utilise pour créer une fenêtre temporelle dans laquelle l’image aurait dû être prise, basée sur l’horodatage reçu avant qu’elle ne soit prise et le prochain qu’il reçoit après. (Apple indique que cela se fait en moyenne toutes les 15 minutes, bien que cela dépende de la connectivité réseau ; cela peut aussi tenir compte des téléphones hors ligne pendant de longues périodes).
Après que le service Private Cloud Compute a vérifié l’ensemble des certificats, il crée ce que l’on appelle un « score de confiance » pour l’image, qui détermine la probabilité qu’il s’agisse d’une véritable photographie en fonction de la concordance des données avec les « caractéristiques physiques attendues d’une sortie brute de nos capteurs ». Il convertit ensuite le Raw en JPEG avant de le « hacher », créant une signature qui garantit que le reste du processus de développement ne le modifiera pas, et pour identifier toute modification ultérieure qui se produit après que l’image est rendue à l’utilisateur.
Apple tient un compte en continu des scores de confiance attachés aux images soumises par chaque capteur
L’identifiant unique du JPEG, le hash du Raw, le score de confiance et l’identifiant du capteur, bien que le JPEG lui-même ne soit pas envoyé, sont transmis à un service distinct qui vérifie plusieurs éléments. Le plus important est de s’assurer que l’image n’a pas été créée par un capteur qui a été ajouté à une liste de révocation pour émission de données fausses ou suspectes. Apple tient un décompte continu des scores de confiance attachés aux images soumises par chaque capteur ; si ce chiffre devient suffisamment faible, indiquant qu’un dispositif présente des activités suspectes sur ses références, le service Private Cloud Compute ne signera plus jamais les images en provenance de ce capteur.
Si tout est conforme, toutefois, le service signe le JPEG avec la signature d’Apple, indiquant à tous qu’il passe les contrôles techniques de l’entreprise. Il est important de noter que cela remplace le photographe dans la chaîne de confiance: l’entreprise affirme que le système ne permet intentionnellement pas d’identifier qui a pris une Reference Image, au point où l’on ne peut même pas savoir si deux photos ont été prises par le même téléphone. Il indique seulement qu’Apple peut attester qu’elle n’a pas été altérée depuis le moment de la capture. Le serveur Private Cloud Compute envoie ensuite le JPEG, emballé en HEIC, au téléphone, et déplace le « négatif numérique » vers la corbeille, pour une suppression après 30 jours (bien que vous puissiez vous opposer à cette suppression dans ce délai si vous le souhaitez).
Chaque fois que vous consultez cette image sur un appareil pris en charge, avec un logiciel compatible, il vérifie que la signature est toujours présente et que le système d’Apple n’a pas révoqué rétroactivement celle-ci. Vous pouvez ensuite modifier l’image, bien que l’utilisateur final puisse voir l’original, à condition de partager le HEIC Reference Image et non un JPEG exporté.
If Apple we trust ?
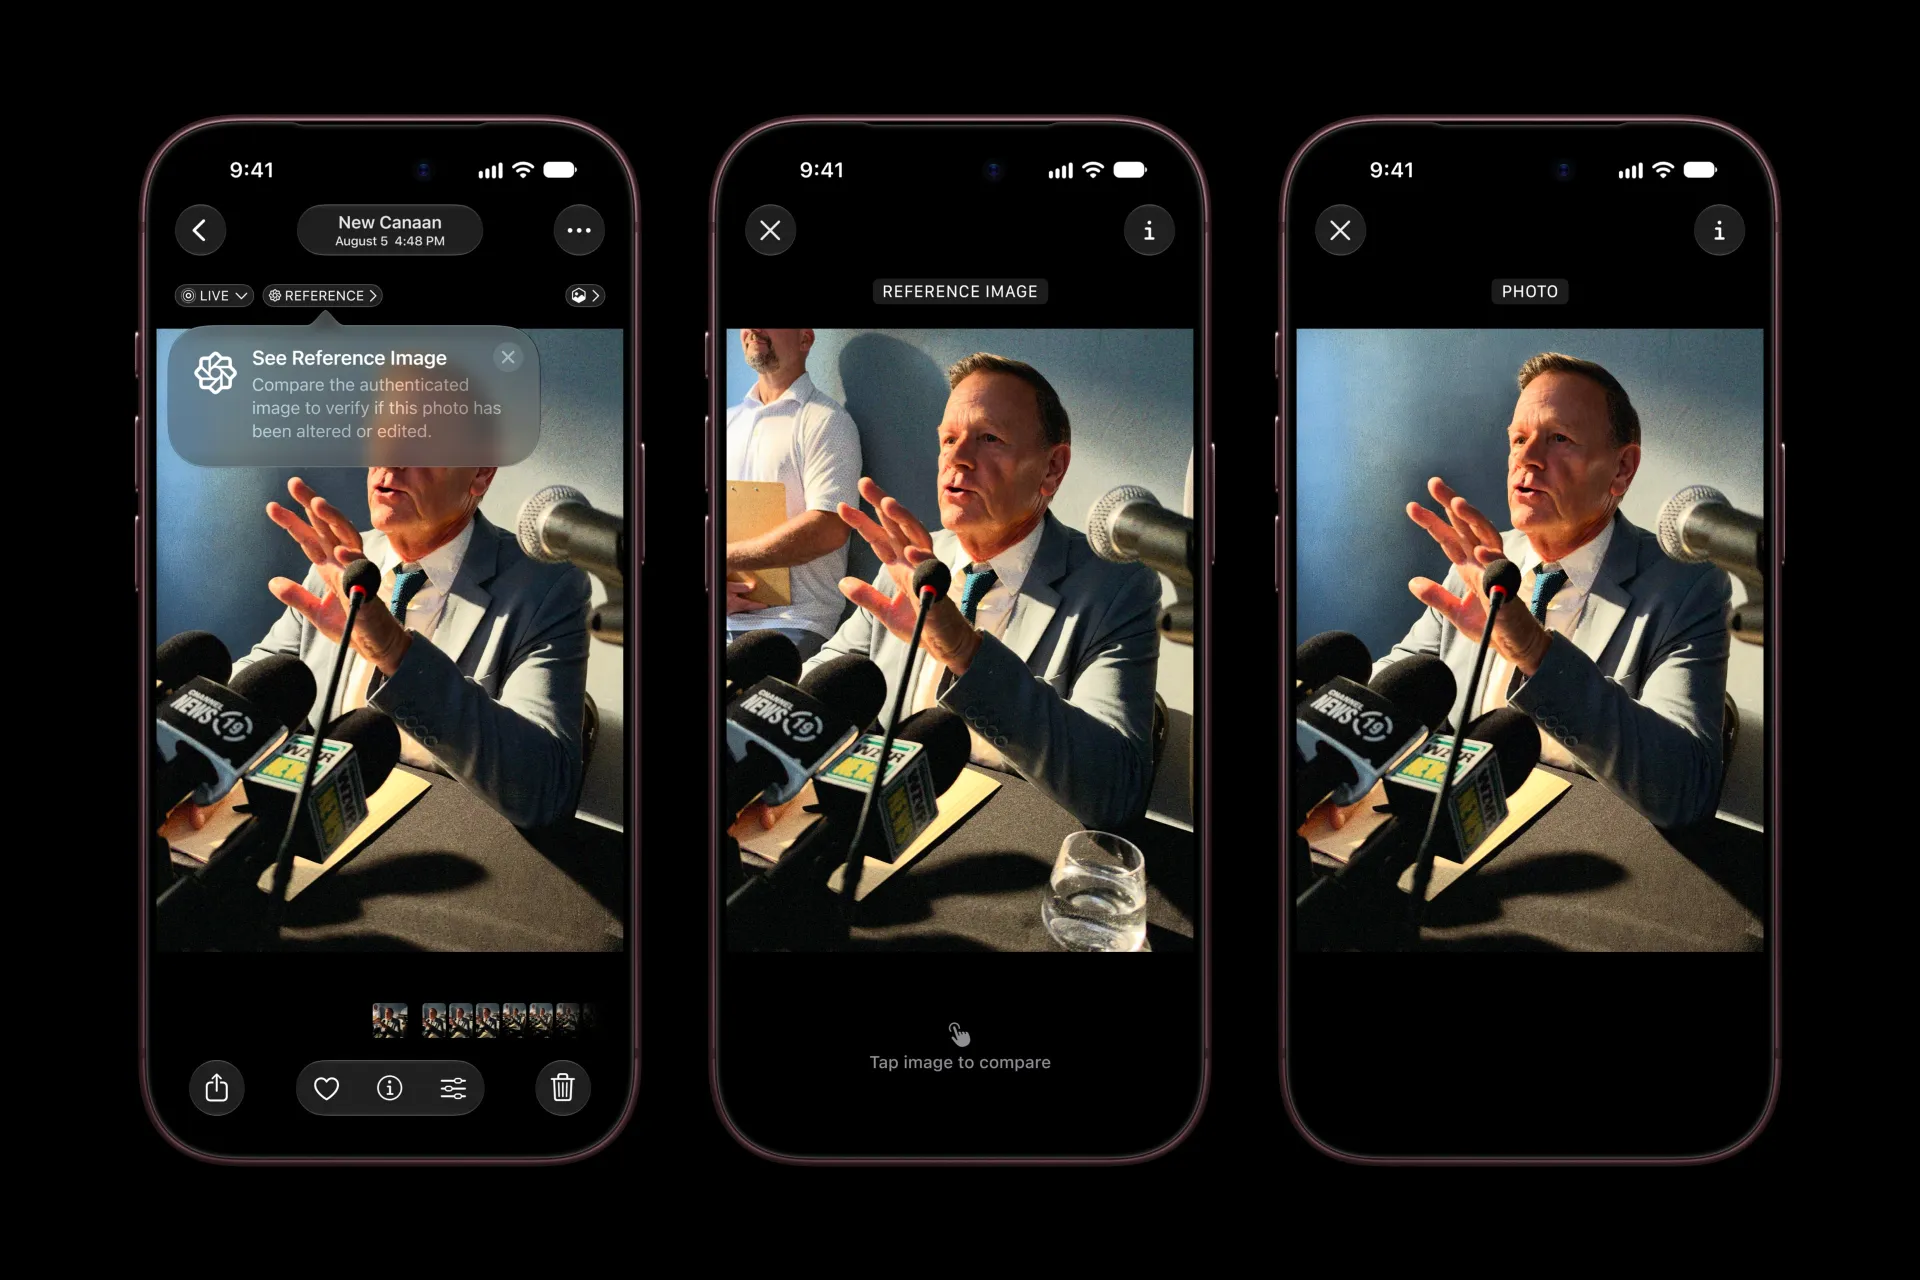
Comme pour la plupart des standards de sécurité, croire ou non qu’une Reference Image d’Apple est une source de vérité necessitera de placer une certaine foi dans l’entreprise. L’entreprise a un historique relativement solide en matière de sécurité et de cryptographie, il n’est donc pas invraisemblable qu’elle pourrait mettre en œuvre un système comme celui-ci, et Apple affirme que le logiciel Private Cloud Compute qui transforme ces données en photos visibles est publiquement auditable. Bien sûr, si vous n’êtes pas expert en sécurité et cryptographie, vous devrez faire confiance aux chercheurs pour effectuer réellement ce travail et communiquer qu’il est, en effet, sûr.
Pour moi, le vrai acte de foi ne résidera pas dans la décision de savoir si les images certifiées par Apple sont authentiques. Il s’agira de faire confiance à l’entreprise pour ne jamais révoquer un certificat d’une image capturée légitimement pour quelque raison que ce soit, alors même qu’elle semble détenir le pouvoir de le faire. Je dois aussi supposer que le système se trompera occasionnellement, soit en signant une image qui n’aurait pas dû être signée, soit en n’en signant pas une qui aurait dû l’être, et le test sera de voir comment Apple réagit dans de telles situations. Ou, en effet, si cela importe peu, de continuer à faire fonctionner le service indéfiniment, indépendamment de la rentabilité et de l’adoption.
L’entreprise a l’histoire de s’opposer à des gouvernements — même des puissants aux États-Unis et au Royaume-Uni — lorsque l’on lui demande de compromettre la vie privée et la sécurité des utilisateurs, et propose certaines des méthodes de protection les plus complètes que l’on puisse obtenir sur un téléphone. Cependant, son historique n’est pas sans faille. Elle a notamment confié le contrôle des données iCloud de ses utilisateurs en Chine pour se conformer aux lois du pays, une démarche que Reuters rapporte donnera à ce gouvernement « un accès bien plus facile aux messages texte, e-mails et autres données ».
Notamment, la fonction Reference Image n’est pas disponible en Chine. Elle ne sera pas non plus lancée immédiatement dans l’UE — Apple est actuellement en conflit avec l’Union européenne sur le niveau de privilèges accordés à ses propres services sur iOS — mais la société a au moins promis qu’elle apportera la fonctionnalité à l’UE à l’avenir.
La poule et la pomme
J’aimerais vous laisser avec quelques réflexions finales. Bien qu’il existe sans aucun doute une utilité pour des images qui sont en quelque sorte vérifiables — surtout à mesure que les institutions journalistiques évoluent et que les nouvelles sont de plus en plus capturées sur des téléphones, tant par des professionnels que par des particuliers — il faut aussi se demander dans quelle mesure cela peut réellement faire bouger les lignes.
Nous vivons dans un environnement relativement peu fiable, où de grands groupes de personnes ne parviennent pas à se mettre d’accord sur des faits même relativement simples. (Qualifier des sujets de « débattus » serait leur accorder trop de crédit ; débattre implique que les gens sont prêts à changer d’avis sur la base des preuves présentées.) Alors que les gens ne peuvent pas faire confiance aux images est certainement un problème, surtout à grande échelle, il existe de nombreux exemples où des preuves solides sont ignorées parce qu’elles sont gênantes.
Ce n’est, franchement, pas vraiment un problème que Apple puisse résoudre, peu importe l’expertise technique qu’elle apporte. Je crains aussi de penser que nous transférons cette responsabilité à une société privée, plus encore que nous ne le faisons déjà. Mais je pense aussi qu’il sera difficile de revenir à un endroit où les images sont à nouveau dignes de confiance, car c’est un problème cornain et œuf : vous ne pouvez pas vous fier à des choses comme Reference Image ou Content Credentials comme indicateur qu’une image est fausse ou pas tant que la plupart ou toutes les images réelles que vous voyez ne les possèdent pas. Bien sûr, elles peuvent « prouver » qu’une image est authentique, mais avec leur faible pénétration sur le marché, elles ne sont actuellement pas très utiles pour repérer les contrefaçons.
Même si vous pouviez activer un interrupteur aujourd’hui et faire en sorte que chaque photo prise sur un iPhone soit vérifiable facilement sur n’importe quelle plateforme où elles sont affichées (ce qui n’est absolument pas le cas avec Content Credentials, bien plus largement adopté), cela nécessiterait probablement encore des mutations sociales importantes pour que cela ait réellement une importance. Encore une fois, toutefois, ce n’est pas vraiment quelque chose qui relève du contrôle d’Apple. Mais tel qu’il est, il existe au moins un outil supplémentaire que les journalistes et les citoyens peuvent utiliser pour tenter de prouver que leurs images sont authentiques… à condition que le public accepte le système, et que ceux qui cherchent à vérifier l’image possèdent suffisamment de nouveaux produits Apple pour le faire.
* Autant que n’importe quelle photographie peut l’être. Les images peuvent décrire ce qui s’est passé à un moment donné, mais il faut encore faire confiance au fait que le photographe, la personne ou l’organisation qui partage l’image est honnête quant au contexte qui l’entoure.
Vous souhaitez rester informé des dernières actualités et sorties produits ? Ajoutez DPReview comme source préférée afin que notre journalisme indépendant soit en tête des résultats de recherche Google.

Élise Marceau